Новости / 24.10.2026
Атаки L3, L4 и L7: в чём разница и как от них защищаются
Чем отличаются атаки на канал, на соединения и на приложение, почему защита от DDoS у хостера часто не спасает сайт и что выбрать под свою задачу.
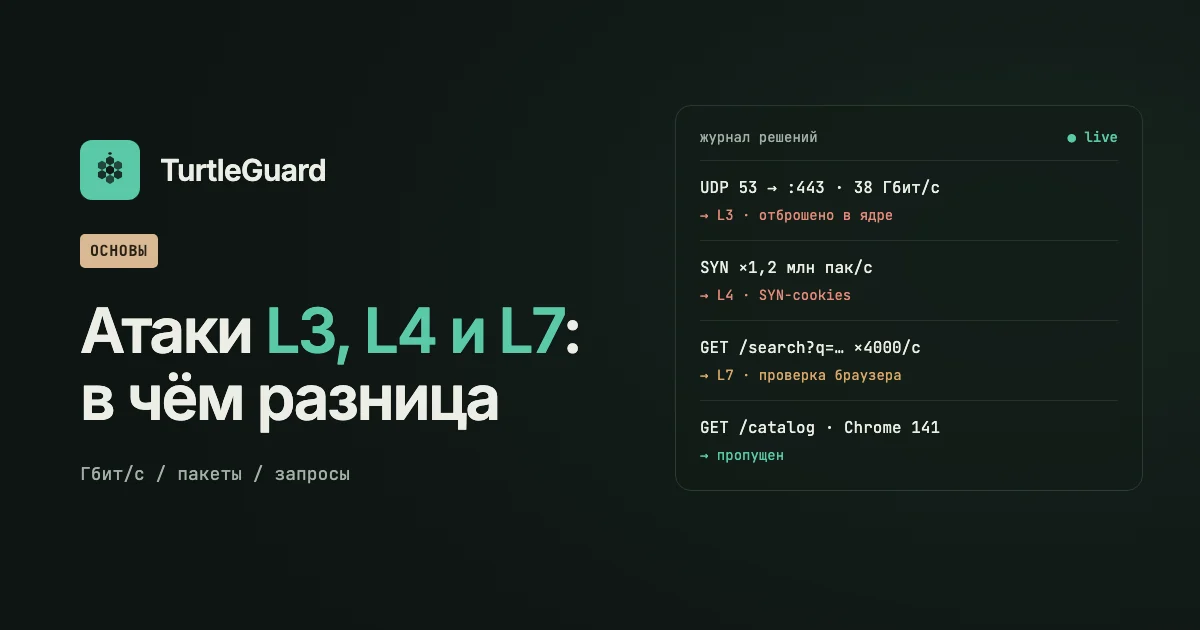
Когда хостер пишет «защита от DDoS включена», почти всегда имеются в виду атаки L3 и L4. Против атаки на L7 такая защита не поможет, и сайт ляжет, хотя канал свободен. Разберём, чем уровни отличаются и кто от чего защищает.
Что значат L3, L4 и L7
Цифры взяты из сетевой модели OSI. L3 — сетевой уровень, где живут IP-адреса и пакеты. L4 — транспортный, это TCP и UDP, соединения и порты. L7 — прикладной: HTTP-запросы к сайту, вызовы API, протоколы игр.
Чем выше уровень, тем меньше трафика нужно атакующему и тем сложнее отличить атаку от живых пользователей.
L3: забить канал
Задача такой атаки простая: прислать больше трафика, чем пропускает канал сервера.
- UDP-флуд и мусорные пакеты. Поток случайных данных на любой порт.
- Отражённые атаки (amplification). Атакующий шлёт маленький запрос на открытый DNS, NTP или memcached от имени жертвы, а тот отвечает жертве в десятки раз большим ответом.
- ICMP-флуд. Поток пингов.
Меряют такие атаки в гигабитах в секунду. Если канал сервера 1 Гбит/с, а атака 20 Гбит/с, файрвол на сервере уже не поможет: трафик забивает канал раньше, чем дойдёт до файрвола. Отбивать такое нужно до сервера, там, где канал шире атаки.
L4: исчерпать соединения
Здесь цель не канал, а ресурсы, которые сервер тратит на каждое соединение.
- SYN-флуд. Миллионы запросов на открытие TCP-соединения, которые никто не завершает. Таблица полуоткрытых соединений переполняется, и настоящие клиенты не могут подключиться.
- ACK- и RST-флуд. Пакеты, которые сервер вынужден проверять по таблице соединений.
- Флуд подключений. Тысячи настоящих соединений, которые держатся открытыми и съедают лимиты.
Меряют в пакетах и соединениях в секунду. Помогают SYN-cookies, лимиты на число соединений с одного адреса и фильтрация на узлах перед сервером.
L7: перегрузить приложение
Атака на L7 выглядит как обычные посетители. Каждый запрос корректный, просто их очень много, и они бьют по самым тяжёлым местам.
- HTTP-флуд. Тысячи запросов в секунду к поиску, корзине, странице входа, где каждый запрос стоит серверу похода в базу.
- Медленные атаки. Соединения, которые отправляют запрос по байту в минуту и держат воркеры веб-сервера занятыми.
- Злоупотребление API. Перебор паролей, промокодов, массовая регистрация.
Трафика здесь может быть всего несколько мегабит, канал свободен, а сайт всё равно не отвечает. Такую атаку не видит защита L3 и L4: для неё это обычный HTTPS. Отбивать её нужно тем, что понимает HTTP: правилами WAF, лимитами запросов на адрес и проверкой браузера, которую боты без настоящего браузера не проходят.
Кто от чего защищает
- Хостер. Обычно фильтрует L3 и L4 на своей сети. При сильной атаке часто просто отключает ваш адрес (blackhole), чтобы не пострадали соседи.
- Файрвол на сервере. Помогает от небольших L4-атак и перебора паролей, но бессилен против атаки больше канала.
- Прокси-защита с фильтрацией. Принимает трафик на своих узлах, гасит L3 и L4 до сервера, а HTTP-запросы проверяет правилами и отдаёт серверу только чистые.
Для сайта нужна защита на всех трёх уровнях, для игрового сервера или SSH хватит L3 и L4 с пониманием протокола.
Что выбрать
- Сайт или API: защита сайта от DDoS с проверкой HTTP-запросов.
- Сервер, SSH, базы, MQTT: защита сервера. В наших VPS защита L3 и L4 уже включена.
- Игровой сервер: защита игрового сервера, где узел понимает протокол Minecraft.
Если не уверены, какая атака идёт на вас сейчас, начните со статьи «Как понять, что сайт под DDoS-атакой».