Новости / 24.10.2026
Как выбрать защиту от DDoS: 8 вопросов до оплаты
Что спросить у сервиса защиты до оплаты: какие атаки он отбивает, что будет при атаке больше тарифа, как подключается, прячет ли сервер и не пострадают ли посетители и поиск.
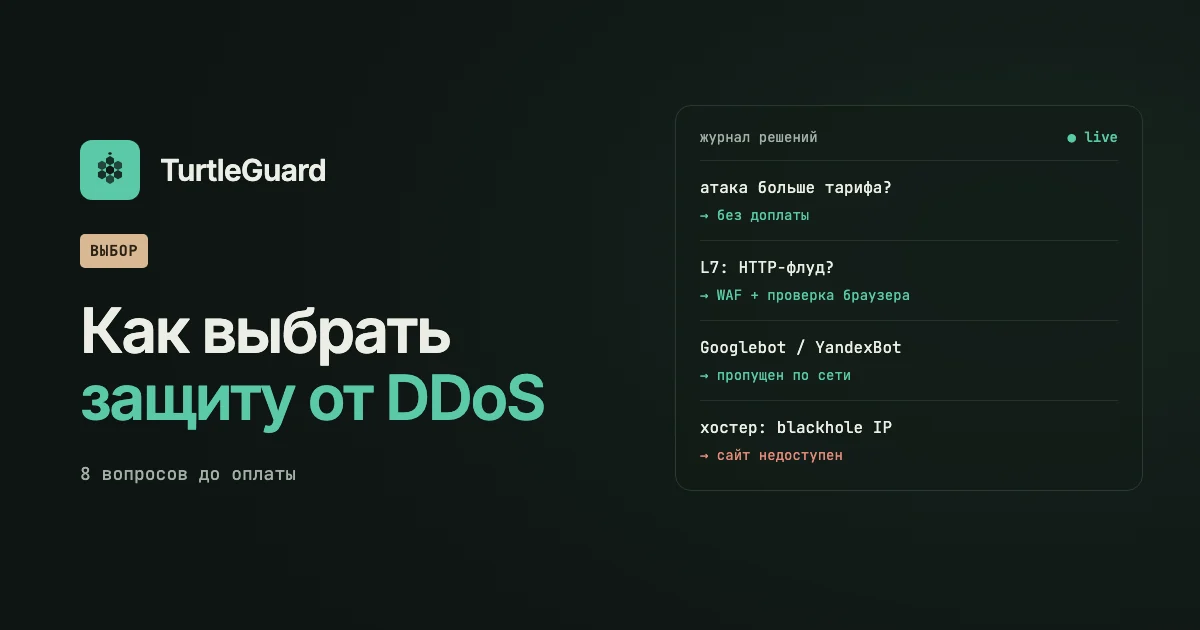
Сервисов защиты от DDoS много, и на сайтах у всех написано одно и то же: терабиты, искусственный интеллект, подключение за пять минут. Разница всплывает уже во время атаки. Ниже вопросы, которые стоит задать до оплаты, чтобы потом не искать замену в спешке.
1. От каких атак защищают
Атаки бывают на канал (L3), на соединения (L4) и на приложение (L7). Многие хостеры защищают только первые два уровня: от HTTP-флуда по поиску или корзине такая защита не спасёт, сайт ляжет при свободном канале. Подробнее в статье «Атаки L3, L4 и L7: в чём разница».
Что спросить: есть ли проверка HTTP-запросов, WAF, лимиты запросов, проверка браузера.
2. Что будет, если атака больше тарифа
Самый важный вопрос. Варианты ответа:
- Отключат адрес (blackhole). Атака прекратится, но и сайт будет недоступен, пока она идёт.
- Выставят счёт за трафик атаки. Бывает у облачных провайдеров с оплатой за гигабайт.
- Предложат перейти на тариф дороже прямо во время атаки.
- Подключат мощности без доплаты. Лучший вариант, но его нужно видеть в договоре или оферте.
3. Как подключается и что придётся менять
- Через DNS. Меняете NS или одну A-запись, сервер остаётся у вашего хостера. Подходит для сайтов.
- Через BGP. Защита анонсирует ваши адреса. Нужна своя AS и свои подсети, это для крупных сетей.
- Перенос на хостинг с защитой. Надёжно, но придётся переезжать.
Уточните, сколько занимает подключение и нужен ли простой.
4. Прячет ли защита адрес сервера
Если настоящий IP сервера известен, атака идёт мимо любой защиты. Хороший сервис объясняет, как закрыть сервер от прямых запросов, и даёт список своих адресов для файрвола. Как адрес утекает и как его спрятать, мы писали в статье «Как скрыть IP-адрес сервера».
5. Не пострадают ли живые посетители и поиск
- Проверка браузера должна проходить быстро и без капчи для обычного посетителя.
- Поисковые роботы Google и Яндекса нужно пропускать без проверки, иначе сайт выпадет из выдачи. Хорошо, если сервис проверяет их по сетям, а не по User-Agent, который легко подделать.
- API, вебхуки платёжных систем и мобильные приложения не проходят проверку браузера. Должна быть возможность пропустить их по пути, методу или адресу.
6. Насколько гибко настраивается
Атаки на каждый сайт свои. Нужны собственные правила: по пути, стране, AS, заголовкам, с действиями «блок», «проверка», «пропустить», «записать». И журнал, где видно, какое правило что заблокировало, иначе ложные срабатывания не найти.
7. Где узлы и что с задержкой
Если аудитория в России и СНГ, а ближайший узел защиты в Америке, каждый запрос будет идти через океан. Посмотрите, где расположены узлы, и измерьте задержку с их адресов.
8. Поддержка и проба
- Отвечает ли поддержка ночью и в выходные: атаки любят пятничный вечер.
- Есть ли пробный период, чтобы проверить защиту на своём сайте до оплаты.
- Какая доступность записана в договоре и что будет, если её нарушат.
Как отвечаем на эти вопросы мы
- Защищаем на всех трёх уровнях: L3 и L4 на узлах, на L7 работают WAF на OWASP CRS, лимиты, проверка браузера и свои правила.
- За размер атаки не доплачиваете: если атака больше полосы тарифа, подключаем мощности сами.
- Подключение через NS, A-запись или CNAME за 10–30 минут, сервер остаётся у вашего хостера.
- Роботов Google, Яндекса и Bing проверяем по их сетям и пропускаем без проверки браузера.
- Поддержка в Telegram круглосуточно, 99,95% доступности по договору, первая неделя для первого сайта бесплатно.
Тарифы и подробности на странице «Защита сайта от DDoS».