Новости / 24.10.2026
Защита VPS от DDoS: что может хостер и что можете вы
Что делает хостер при атаке, какие настройки ядра и файрвола помогают на самом сервере и где они перестают работать. С примерами sysctl и nftables.
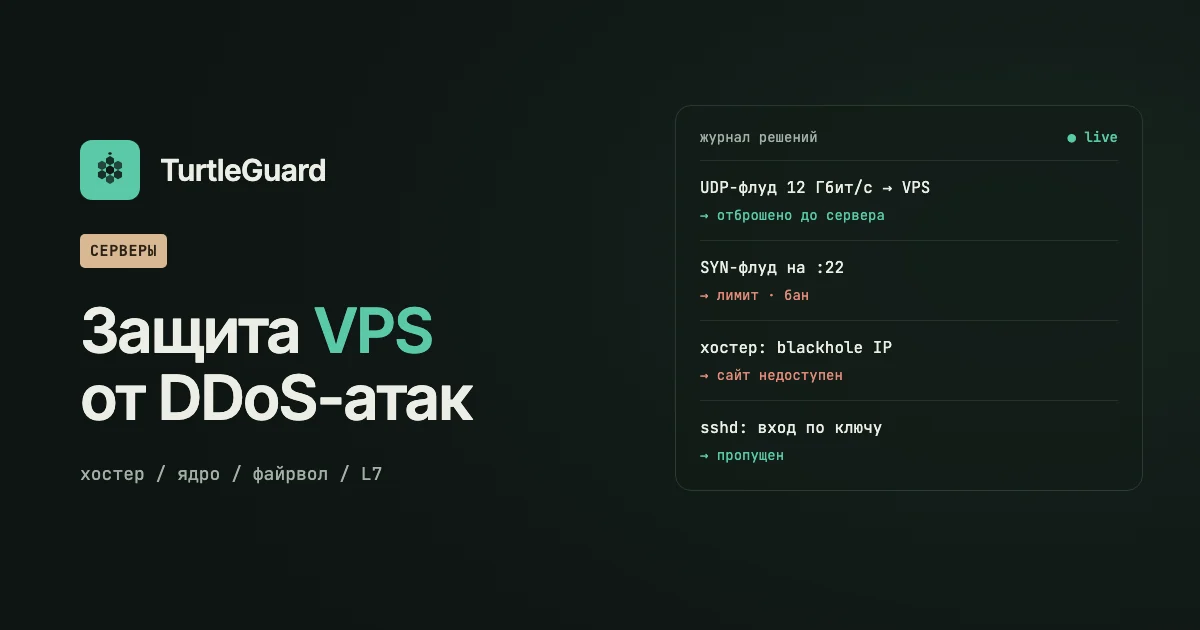
VPS атакуют так же, как сайты, только чаще: на нём не один сервис, а всё сразу, и адрес обычно известен. Разберём, что при атаке делает хостер, что можно настроить на самом сервере и где эти настройки заканчиваются.
Что происходит при атаке
Если атака небольшая, сервер просто тормозит. Если она больше канала, начинаются проблемы у соседей по стойке, и хостер действует по стандартной схеме: отключает ваш IP-адрес (blackhole) на несколько часов. Атака прекращается, но и сервер для всех недоступен.
Поэтому первый вопрос к хостеру: что он делает при атаке. Фильтрует трафик или отключает адрес.
Что можно сделать на самом сервере
Эти настройки помогают от небольших атак на уровне соединений и от перебора паролей.
Включите SYN-cookies и увеличьте очередь соединений. В /etc/sysctl.conf или отдельном файле в /etc/sysctl.d/:
net.ipv4.tcp_syncookies = 1
net.ipv4.tcp_max_syn_backlog = 4096
net.ipv4.tcp_synack_retries = 2
Примените командой sysctl --system. Теперь SYN-флуд не переполнит таблицу полуоткрытых соединений.
Закройте всё, что не нужно снаружи. Базы, Redis, панели управления должны слушать только 127.0.0.1 или внутреннюю сеть. Открытыми оставьте только порты сервисов, которые реально нужны клиентам.
Ограничьте новые подключения к SSH. Если в nftables уже есть таблица inet filter, это правило отбросит частые попытки подключения:
nft add rule inet filter input tcp dport 22 ct state new limit rate over 10/minute dropВойдите по ключу и выключите пароли. В /etc/ssh/sshd_config поставьте PasswordAuthentication no. Перебор паролей станет бессмысленным.
Где эти настройки заканчиваются
Всё перечисленное работает, пока трафик атаки меньше канала сервера. Если канал 1 Гбит/с, а атака 10 Гбит/с, пакеты до файрвола просто не доходят: канал забит раньше. Ни sysctl, ни nftables тут не помогут, фильтровать нужно до сервера.
Вторая граница — атаки на L7. HTTP-флуд по тяжёлым страницам выглядит как обычные запросы, и файрвол на уровне пакетов его не отличит. Для сайтов нужен фильтр, который понимает HTTP. Подробнее в статье «Атаки L3, L4 и L7: в чём разница».
Что спросить у хостера
- Включена ли фильтрация DDoS в цену или это отдельная услуга.
- Что происходит при атаке: фильтрация или отключение адреса.
- Какие атаки фильтруются: только L3 и L4 или HTTP тоже.
- Сколько трафика выдерживает фильтр и что будет, если атака больше.
Как защищён VPS у нас
В каждом нашем VPS защита L3 и L4 включена и в цену уже входит: флуд канала и соединений отсекается до сервера. Серверы есть в Германии, Нидерландах, Польше и Москве, от $6 в месяц.
Если сервер уже работает у другого хостера, его можно спрятать за наш защищённый адрес: клиенты подключаются к нам, а мы передаём трафик на ваш сервер. Так защищают SSH, RDP, базы, игровые и голосовые серверы. Подробности на странице «Защита сервера от DDoS».